06601 Die ISO 19011:2026 – Audits erfolgreich vorbereiten und durchführen
|
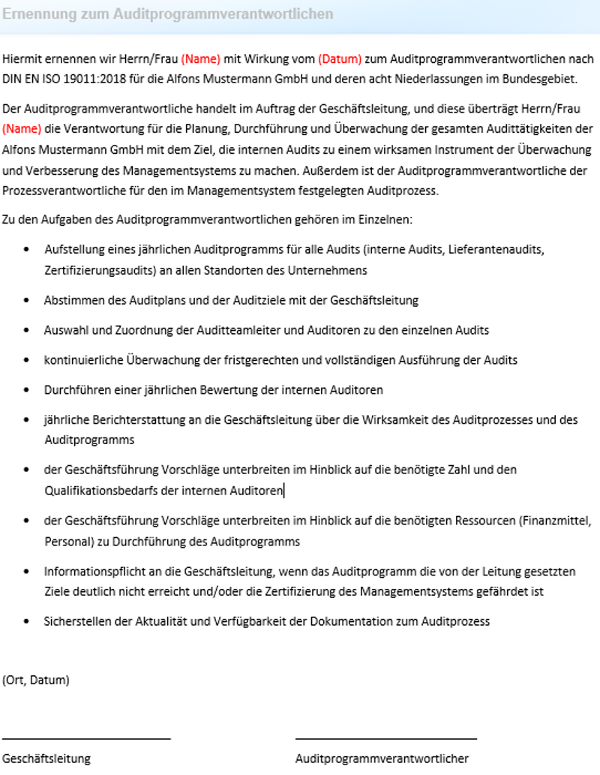
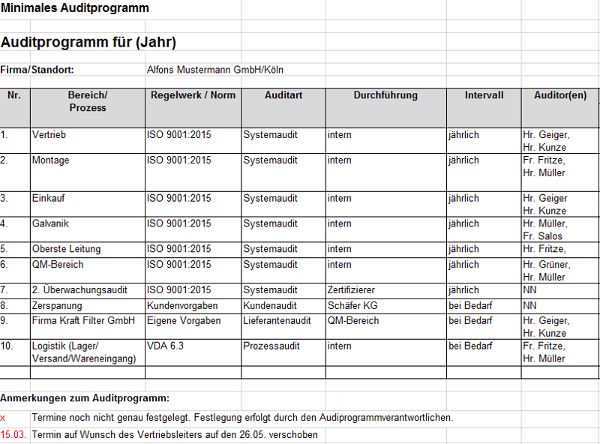
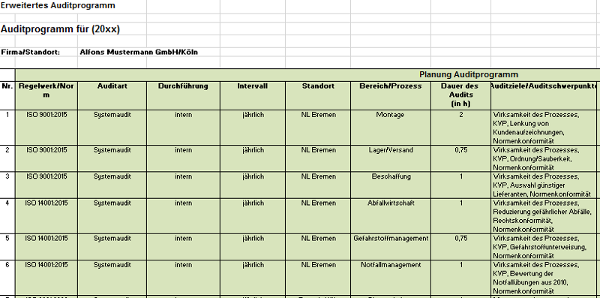
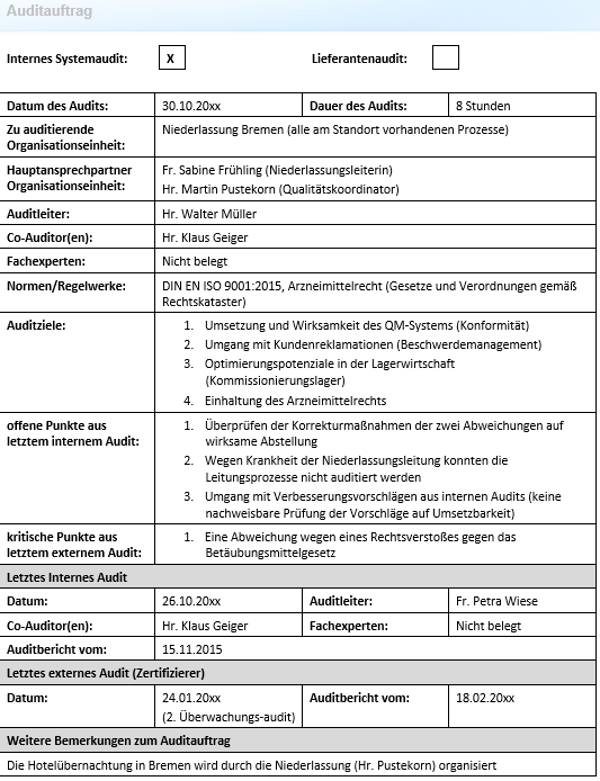
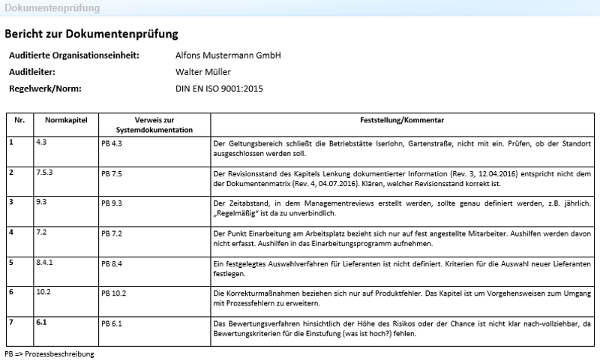
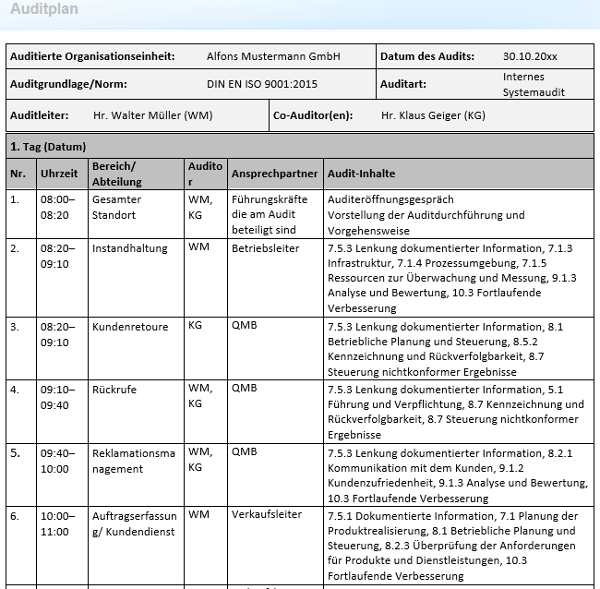
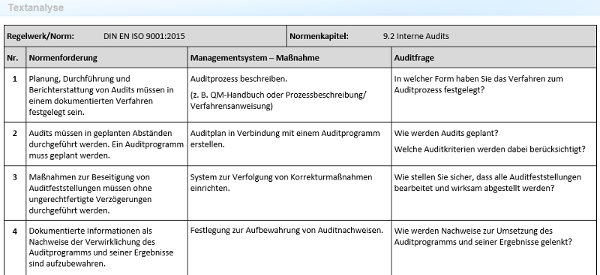
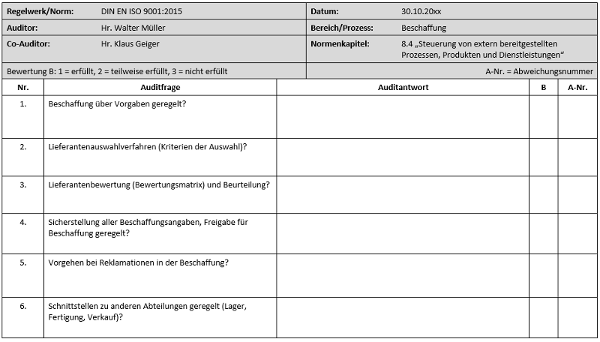
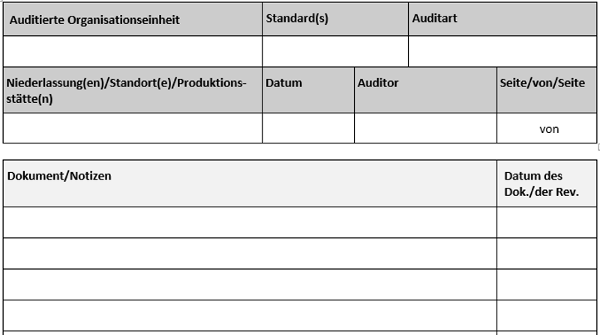
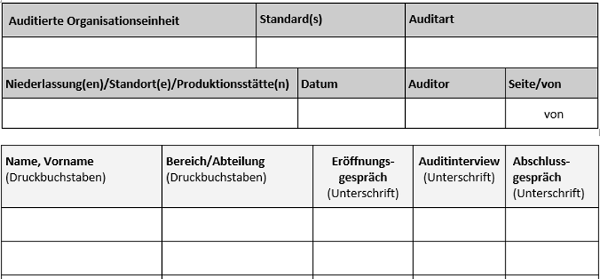
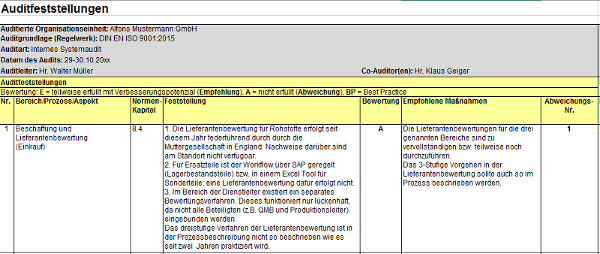
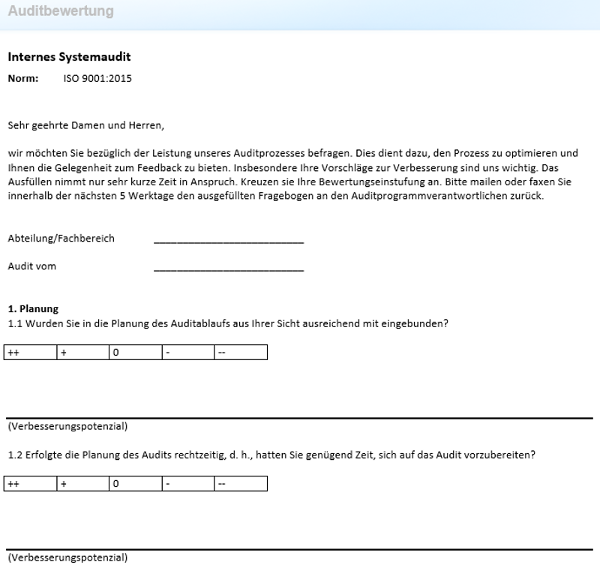
Dieser Beitrag bietet eine praktische Hilfestellung bei der Planung, Vorbereitung und Durchführung von Managementsystem-Audits unter Anwendung der Prinzipien, Methoden und Regelungen der ISO 19011:2026. So können Sie die bestehenden Auditprozesse optimieren und neu zu definierende Auditprozesse mit einem großen Wirkungsgrad einführen. Es werden jeweils nur die Kurzformen der den deutschen Normen zugrunde liegenden internationalen Standards verwendet, z. B. ISO 19011. Dabei unterstützen Sie direkt verwendbare Arbeitshilfen in Form von Mustertexten, Beispielen und Formularen, die Sie an die Erfordernisse Ihrer Organisation anpassen können. Arbeitshilfen: von: |

Schnelleinstieg ins Thema – Sechs wichtige Fragen, auf die dieser Beitrag eine Antwort gibt:
Frage 1: Was sind die wichtigsten Neuerungen der ISO 19011:2026 für Managementsystem-Audits?
Antwort: Die Revision stellt Remote Audits, digitale Werkzeuge, Informationssicherheit und den risikobasierten Ansatz stärker in den Mittelpunkt. Damit werden Audits flexibler, aber auch anspruchsvoller in der Planung und Durchführung. Mehr dazu s. Abschnitt 1 – Die ISO 19011:2026 – Ein Kurzprofil der Revision
Frage 2: Welche Auditart passt zu welchem Zweck: internes Audit, Lieferantenaudit oder Zertifizierungsaudit?
Antwort: Interne Audits helfen, das eigene Managementsystem zu verbessern; Lieferantenaudits prüfen die Leistungsfähigkeit von Anbietern; Zertifizierungsaudits dienen dem unabhängigen Nachweis der Normkonformität. Für interne Audits und Lieferantenaudits ist die ISO 19011 der zentrale Leitfaden. Mehr dazu s. Abschnitt 2 – Ziel und Zweck von Audits
Frage 3: Warum erleichtert die Harmonized Structure integrierte Audits?
Antwort: Die Harmonized Structure sorgt dafür, dass viele Managementsystemnormen ähnlich aufgebaut sind. Dadurch können gemeinsame Themen wie Kontext, Führung, Risiken, dokumentierte Information oder Verbesserung effizienter zusammen auditiert werden. Mehr dazu s. Abschnitt 3 – Harmonized Structure und integrierte Audits
Frage 4: Welche Auditprinzipien machen Audits glaubwürdig und wirksam?
Antwort: Die ISO 19011 nennt sieben Auditprinzipien: Integrität, sachliche Darstellung, berufliche Sorgfalt, Vertraulichkeit, Unabhängigkeit, faktengestützter Ansatz und risikobasierter Ansatz. Sie bilden die Grundlage dafür, dass Auditergebnisse nachvollziehbar, objektiv und belastbar sind. Mehr dazu s. Abschnitt 4 – Grundsätze des Auditprozesses – die Auditprinzipien
Frage 5: Wie wird aus einzelnen Audits ein wirksames Auditprogramm?
Antwort: Ein Auditprogramm bündelt alle geplanten Audits, legt Ziele, Umfang, Methoden, Ressourcen und Verantwortlichkeiten fest und berücksichtigt Risiken und Chancen. So wird Auditieren nicht zur Pflichtübung, sondern zu einem Werkzeug zur gezielten Verbesserung des Managementsystems. Mehr dazu s. Abschnitt 5 – Planung und Steuerung des Auditprozesses – das Auditprogramm
Frage 6: Wie läuft ein einzelnes Audit nach ISO 19011:2026 professionell ab?
Antwort: Ein Audit beginnt mit der Vorbereitung, Dokumentenprüfung und Auditplanung, wird mit Eröffnungsbesprechung, Interviews, Nachweisprüfung und Auditfeststellungen durchgeführt und endet mit Abschlussbesprechung, Auditbericht und Folgemaßnahmen. Entscheidend ist, dass Feststellungen auf verifizierbaren Nachweisen beruhen. Mehr dazu s. Abschnitt 6 – Umsetzen des Auditprogramms – Durchführen von Audits
1 Die ISO 19011:2026 – Ein Kurzprofil der Revision
Angaben zur aktuellen Ausgabe
Die aktuelle Ausgabe ist unter der Bezeichnung ISO 19011:2026 – Leitfaden zur Auditierung von Managementsystemen [1]; im Mai 2026 erschienen und ersetzt die ISO 19011:2018.
Die aktuelle Ausgabe ist unter der Bezeichnung ISO 19011:2026 – Leitfaden zur Auditierung von Managementsystemen [1]; im Mai 2026 erschienen und ersetzt die ISO 19011:2018.
Die ISO 19011 ist auch nach der Revision ein Leitfaden für „gute” Audits und stellt daher keine Forderungen auf, die erfüllt werden müssen. Der Leitfaden gibt Anleitung und Hilfestellung bei der Planung und Durchführung von Managementsystemaudits. Er enthält Begrifflichkeiten in der Anwendung, die wie folgt zu bewerten sind:
| • | sollte bezeichnet eine Empfehlung. |
| • | kann bezeichnet eine Möglichkeit. |
| • | darf bezeichnet eine Erlaubnis. |
Revisionsgründe
Die Revision der ISO 19011 greift die inzwischen normale Onlinekollaboration räumlich verteilter Akteure auf und befasst sich explizit mit Fernaudits (engl. Remote Audits). Die wichtigsten Änderungen diesbezüglich sind die folgenden:
Die Revision der ISO 19011 greift die inzwischen normale Onlinekollaboration räumlich verteilter Akteure auf und befasst sich explizit mit Fernaudits (engl. Remote Audits). Die wichtigsten Änderungen diesbezüglich sind die folgenden:
| • | Die Erweiterung der Leitlinien zu Methoden des Remote Audits in Anlehnung an die ISO/IEC TS 17012:2024 [2]. Diese technische Spezifikation unterstützt Organisationen dabei, Fernaudits sicher, kompetent und konform zu planen und durchzuführen. |
| • | Die Erweiterung des Anhangs A um Methoden zum Remote Audit und zur Auditierung virtueller Standorte. |
Damit einhergehend werden die Anforderungen an das Prüfungsteam um die Beherrschung digitaler Kompetenzen geschärft.
Eine weitere wichtige Änderung ist die weitere Operationalisierung des risikobasierten Ansatzes. Die Risikobasierung wird für das Auditprogramm, die Methodenauswahl oder die Stichprobenplanung des Audits stärker thematisiert. Zugleich wird der Auditablauf dynamischer gesehen.
Im Anhang A wird auch die Lieferkette deutlich eingehender betrachtet. Der Fokus liegt weniger auf der einzelnen Organisation und mehr auf der gesamten Wertschöpfungskette und der Integration der externen Partner.
Gleich geblieben sind hingegen die Struktur der ISO 19011 und der Ansatz, für eine Vielzahl von Managementsystemnormen in Organisation aller Branchen und jeglicher Größenordnung anwendbar zu sein.
Struktur
Die bestehende Normenkapitelstruktur der ISO 19011 entspricht auch in der revisionierten Fassung nicht der Harmonized Structure, wie sie aus diversen Managementsystemnormen (ISO 9001 [3]: Qualitätsmanagement, ISO 14001 [4]: Umweltmanagement etc.) bekannt ist. Dies ist so gewollt und spiegelt wider, dass Normen, die Zertifizierungsgrundlage sind, der Harmonized Structure folgen. Andere Normen, z, B. Leitfäden, können davon abweichen.
Die bestehende Normenkapitelstruktur der ISO 19011 entspricht auch in der revisionierten Fassung nicht der Harmonized Structure, wie sie aus diversen Managementsystemnormen (ISO 9001 [3]: Qualitätsmanagement, ISO 14001 [4]: Umweltmanagement etc.) bekannt ist. Dies ist so gewollt und spiegelt wider, dass Normen, die Zertifizierungsgrundlage sind, der Harmonized Structure folgen. Andere Normen, z, B. Leitfäden, können davon abweichen.
Der Fokus des Leitfadens auf First und Second Party Audits (interne Audits und Lieferantenaudits) bleibt erhalten. Ebenso ist die Anwendbarkeit auf alle Organisationen, unabhängig von ihrer Größe (auch kleinere und mittlere Organisationen), weiterhin gewährleistet.
Die Beziehung zwischen ISO 19011 und ISO/IEC 17021 bleibt unverändert. Für Zertifizierungsaudits bleibt die ISO/IEC 17021 das verbindliche Regelwerk. Die Anwendung der ISO 19011 für Third Party Audits (Zertifizierungsaudits) ist unterstützend zur ISO/IEC 17.021 möglich.
Die Norm ISO 19011 verfolgt auch weiterhin den Ansatz, dass auch ein kombiniertes Audit durchgeführt werden kann, wenn zwei oder mehrere Managementsysteme verschiedener Disziplinen zusammen auditiert werden sollen. Das gilt ebenso, wenn diese Systeme in ein einziges Managementsystem integriert sind.
In der vorliegenden ISO 19011:2026 wurden zur Vorgängerversion von 2018 folgende formale Änderungen vorgenommen:
| • | Neue Begriffe und Definitionen wurden im Hinblick auf Remote Audits aufgenommen (z. B. 3.4 Remote-Audit Methode). Die folgenden Definitionen haben sich in ihrer Nummerierung entsprechend um eine Ziffer verschoben. Zum Beispiel ist „Auditumfang” nun als 3.6 geführt und nicht mehr als 3.5. |
| • | Das Normenkapitel „4 Auditprinzipien” wurde um das siebte Prinzip – Risikobasierter Ansatz – erweitert. Die Auditprinzipien finden sich nun als explizite Gliederungspunkte in den Unterkapiteln 4.2 bis 4.8. |
| • | Die folgenden Normenkapitel 5 „Auditprogramm”, „6 Durchführen eines Audits” sowie „7 Kompetenzen und Beurteilung von Auditoren” enthalten in nahezu allen Unterkapiteln zahlreiche neue Eintragungen bei den konkretisierenden Spiegelstrichen. |
| • | Im Anhang A wurde A.2 umbenannt zu „Auditieren von Prozessen” (zuvor: „Prozessansatz des Auditierens”). |
| • | Im Anhang wurde A.16 umbenannt zu „Einsatz von Remote-Audit-Methoden” (zuvor: Auditierung virtueller Tätigkeiten und Standorte”) |
| • | Die Literaturhinweise wurden überarbeitet. |
Aus der überschaubaren Anzahl formaler Änderungen kann man ableiten, dass sich die Struktur der ISO 19011 bewährt hat und beibehalten werden sollte.
Inhaltliche Änderungen sind:
| • | Der Begriff Remote (anstelle von „virtuell”) wird stärker in den Vordergrund gestellt und lenkt den Fokus auf die erfolgreiche Anwendung von neuen Technologien, explizit auch der künstlichen Intelligenz. |
| • | Das Auditprogramm (ISO 19011, 5.1) thematisiert mehrere Standorte und die Nutzung digitaler Werkzeuge der auditierten Organisation. Kriterien für die Beteiligung von Beobachtern und die Möglichkeit von Remote-Audits sollen als Informationsgrundlage in die Programmentwicklung eingehen. |
| • | Bei den Risiken und Chancen eines Auditprogramms (ISO 19011, 5.3) sind die vorgesehenen Auditmethoden (z. B. Remote, On-Site etc.), die interne Veranlassung des Audits und Aspekte des Informationssicherheitsmanagements in die Bewertung einzubeziehen. |
| • | Die Ziele eines einzelnen Audits aus dem Auditprogramms können u. a. das Aufzeigen von Verbesserungspotenzialen oder ein Abgleich zu branchenspezifischen Managementsystemen sein (ISO 19011, 5.5.2). Die Kommunikation von Auditergebnissen oder gefundenen „guten Praktiken” innerhalb der Organisation sollte vom Auditprogrammverantwortlichen auf Angemessenheit geprüft werden (ISO 19011, 5.5.6). |
| • | Das Auditprogramm wird weiterhin als dynamisch gesehen: Änderungen an ihm können auch durch Organisationen der Lieferkette, Interessenkonflikte und Anforderungen des Kunden impliziert sein (ISO 19011, 5.6). |
| • | Bei Durchführung eines Audits kann in Anbetracht der bisherigen Ergebnisse der Ablauf der Auditaktivitäten verändert werden (ISO 19011, 6.4.1). Wird der Auditplan geändert, ist dies zu kommunizieren und zu dokumentieren (ISO 19011, 6.4.4). |
| • | Werden Nichtkonformitäten in der Feststellung bewertet (z. B. „80 %”), sollten die Bewertungskriterien definiert und kommuniziert sein (ISO 19011, 6.4.8). Empfehlungen zu Verbesserungen sollten nur mit Bedacht ausgesprochen werden, um die Unparteilichkeit des Audits nicht zu gefährden (ISO 19011, 6.4.9). |
| • | Nichtkonformitäten sollten nur dann in den Auditbericht aufgenommen werden, wenn sie während des Audits oder des Abschlussgesprächs präsentiert und diskutiert wurden (ISO 19011, 6.5.1). |
| • | Für die Kompetenzen des Auditors werden weitere Methoden (Anwendungsfähigkeit von Wissen) gefordert (ISO 19011, 7.2 und Unterpunkte). Datenschutz und Informationssicherheit gehören jetzt dazu. |
| • | Mehrere Änderungen gehen auf die organisatorischen Begleitumstände eines (internationalen) Audits ein: Reisevisa, Sicherheitsfreigaben und Gesundheitsvorschriften sind zu bedenken. Das Gleiche gilt für lokale, regionale oder weltweite Umstände, die die Auditplanung beeinflussen. |
| • | Der Punkt A.12 „Audit der Lieferkette” wurde komplett verändert und dabei wesentlich erweitert. |
| • | Im Anhang A wurden bei A.15 die Ausführungen zu „c) Virtuelle Audittätigkeiten” komplett gestrichen und inhaltlich durch „A.16 Anwendung von Remote-Audit-Methoden” abgedeckt. |
| • | Das Thema Vertraulichkeit der Information wird in Form eines gelebten Informationssicherheitsmanagements stärker betont und schließt die sensible Behandlung aller Informationen ein, die im Rahmen eines Audits gewonnen werden. Die Vertraulichkeit endet nicht mit dem Audit. |
Formulierungen in allen Normenkapiteln wurden sprachlich geglättet. Der Leitfaden ist insofern eine gereifte und stellenweise modernisierte Fassung seiner Vorgängerrevision.
Kapitelstruktur ISO 19011:2026
Die Norm gliedert sich in sieben Hauptnormenkapitel – wie bei der Vorgängerversion – und einen Anhang mit Beispielen zur Hilfestellung für die Auditpraxis. Abbildung 1 zeigt die Normenkapitelstruktur der ISO 19011.
Die Norm gliedert sich in sieben Hauptnormenkapitel – wie bei der Vorgängerversion – und einen Anhang mit Beispielen zur Hilfestellung für die Auditpraxis. Abbildung 1 zeigt die Normenkapitelstruktur der ISO 19011.

2 Ziel und Zweck von Audits
Definition Audit
Nach der ISO 9000 [5] (3.12.1) ist ein Audit ein „systematischer, unabhängiger und dokumentierter Prozess zur Erlangung von Auditnachweisen und zu deren objektiver Auswertung, um zu ermitteln, inwieweit Auditkriterien erfüllt sind”. Im Zusammenhang mit Audits in Managementsystemen wird üblicherweise unterschieden zwischen
Nach der ISO 9000 [5] (3.12.1) ist ein Audit ein „systematischer, unabhängiger und dokumentierter Prozess zur Erlangung von Auditnachweisen und zu deren objektiver Auswertung, um zu ermitteln, inwieweit Auditkriterien erfüllt sind”. Im Zusammenhang mit Audits in Managementsystemen wird üblicherweise unterschieden zwischen